Cuentas e inicio de sesión
Correo y contraseña, inicio social, 2FA con autenticador y llaves de acceso.
Cree una cuenta desde Empezar prueba (/admin/register), en la aplicación móvil (nombre, correo, contraseña), o inicie sesión en /admin/login.
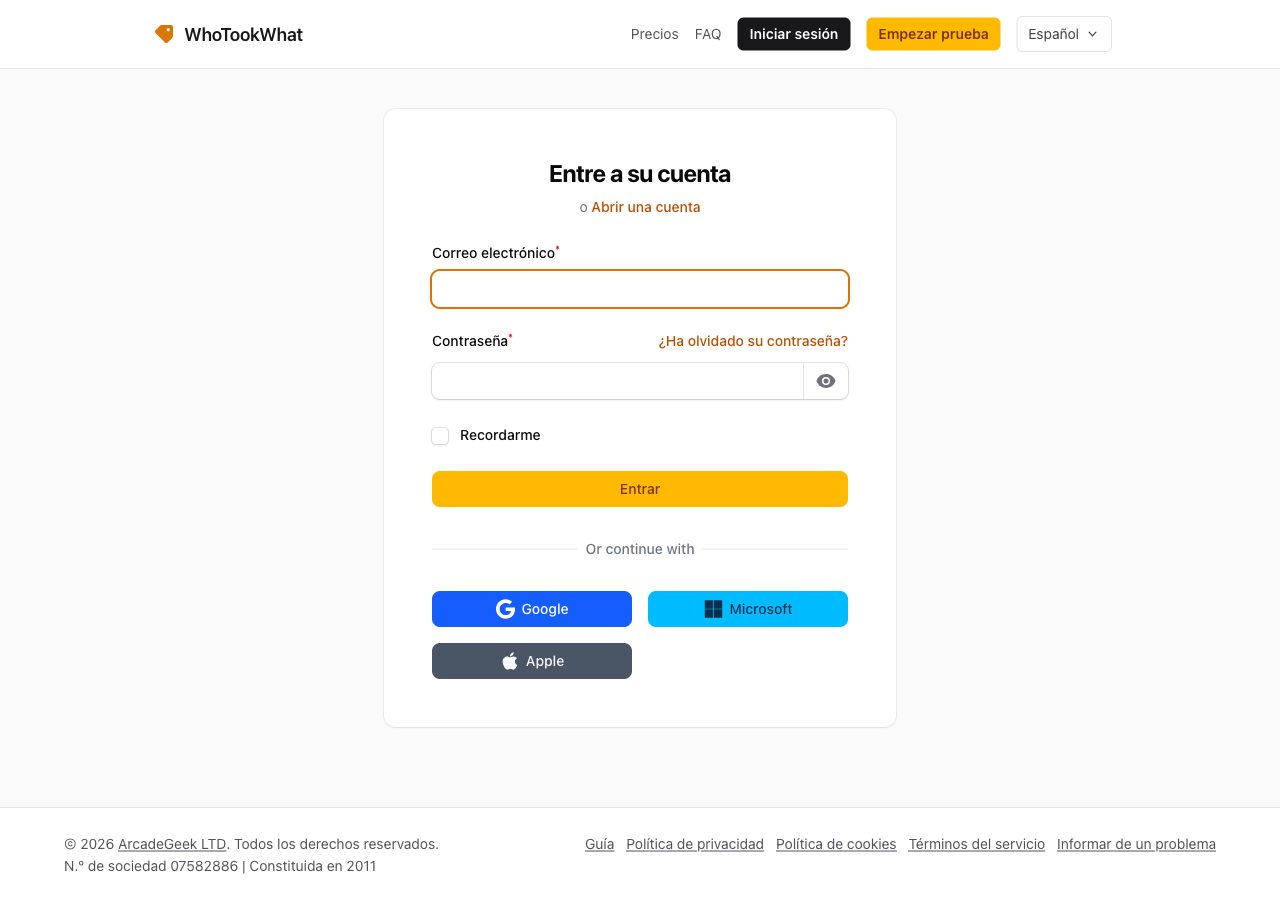
Correo y contraseña
Necesita un correo único. Use Olvidé la contraseña en la página de inicio de sesión, o solicite el restablecimiento desde la aplicación móvil. El enlace se envía a ese correo y abre el sitio web para elegir una contraseña nueva.
Inicio de sesión social
Google, Microsoft y Apple están en la página de inicio de sesión. Un correo social verificado que ya coincide con una cuenta se vincula. Un correo social no verificado no puede iniciar sesión ni conectarse desde Perfil.
Conectar un proveedor desde Perfil es distinto. Si ese inicio de sesión ya pertenece a otra cuenta, WhoTookWhat no lo mueve. Verá un aviso y el intento se rechaza.
- Aplicación móvil: Continúe con Google, Microsoft o Apple en una compilación de desarrollo o de producción (no Expo Go). Si la cuenta no ha aceptado los Términos del servicio, la aplicación abre la pantalla Aceptar las Condiciones del servicio. Una identidad social nueva crea una cuenta cuando el correo del proveedor está verificado y los términos se aceptan en esa pantalla. Vincule un proveedor a una cuenta existente desde la pantalla Cuenta, o desde Perfil en el sitio web. La aplicación no adjunta un proveedor nuevo a una cuenta existente por sí sola.
Términos del servicio
Las cuentas nuevas aceptan los Términos al registrarse en la web. Si la cuenta no ha aceptado los Términos del servicio en la aplicación, la aplicación abre la pantalla Aceptar las Condiciones del servicio. La API móvil también exige terms_accepted_at. Si falta, el inicio de sesión devuelve 403 con code: terms_required — acepte los términos en la aplicación (POST /auth/terms) con la misma contraseña o la prueba social. El registro y una identidad social nueva usan 422 en terms y reintentan con terms: true.
Autenticación de dos factores
Active una aplicación autenticadora y llaves de acceso opcionales desde su perfil. No hay código por SMS ni por correo. Los códigos de recuperación se muestran cuando activa el autenticador. Guárdelos en un lugar seguro; son la forma de volver a entrar si pierde el dispositivo.
Un Owner de una Organisation puede exigir un autenticador o una llave de acceso antes de que los miembros usen esa Organisation. Las cuentas solo con llave de acceso pueden iniciar sesión en la web, y en el teléfono con una compilación de desarrollo o de producción.
Si no tiene autenticador ni llave de acceso, aún puede iniciar sesión en el teléfono. La lista de Organisations y las rutas de inquilino devuelven mfa_required_for_organisation hasta que se inscriba en Cuenta.
Cuentas cerradas
Una cuenta cerrada de forma permanente no puede iniciar sesión. En el sitio web es un bloqueo total. En la API, el inicio de sesión devuelve 401 con el mismo mensaje genérico de credenciales no válidas que una contraseña incorrecta (así las cuentas cerradas no se distinguen). El mismo correo no puede empezar otra prueba.